La industria móvil vive instalada en una mentira corporativa tan sutil como implacable.
Millones de usuarios que confiaron en los dispositivos de alta gama de Huawei, la mayoría anclados formalmente en EMUI 14.2 y una base de Android 12, que descubren que el tablero tecnológico se mueve al ritmo de un cinismo absoluto.
La narrativa oficial dicta que los sistemas antiguos están muertos y que las normativas protegen al consumidor. La realidad, diseccionada sin anestesia por los expertos más críticos del sector, apunta a otra dirección: un control férreo disfrazado de cumplimiento normativo y parches de diseño artificial.
El gran espejismo: Android 12 «obsoleto» y la anestesia de EMUI
Oficialmente, los repositorios de Google dejaron atrás a Android 12. Para la gran G, cualquier dispositivo que corra sobre esa arquitectura es un fósil andante, un blanco fácil para el cibercrimen. Sin embargo, en el universo de Huawei, la etiqueta es poco más que humo administrativo.
Mientras la marca china maquilla nomenclaturas para sortear los vetos comerciales de Estados Unidos, los ingenieros de software actualizan silenciosamente los contenedores internos (AOSP) para que el teléfono no colapse al abrir una pasarela de pago o una aplicación de mensajería en Europa.
¿El resultado? Una disonancia perfecta: el usuario cree tener un software desahuciado, pero el teléfono sigue vivo a base de cirugías estéticas de código. La obsolescencia no es técnica; es una fecha de caducidad comercial impuesta por decreto.
El cerco invisible: Play Integrity como el verdadero verdugo
No espere bloqueos frontales, demandas estridentes ni prohibiciones directas a herramientas de resistencia como microG, G-Box o Aurora Store. Google es demasiado sofisticado para darle un gusto así a los reguladores antimonopolio. Su estrategia es mucho más cínica: la delegación de la culpa.
A través del endurecimiento masivo de la Play Integrity API, Google ha convertido a los desarrolladores de terceros —bancos, aplicaciones corporativas, gigantes del streaming— en la policía de fronteras de su ecosistema.
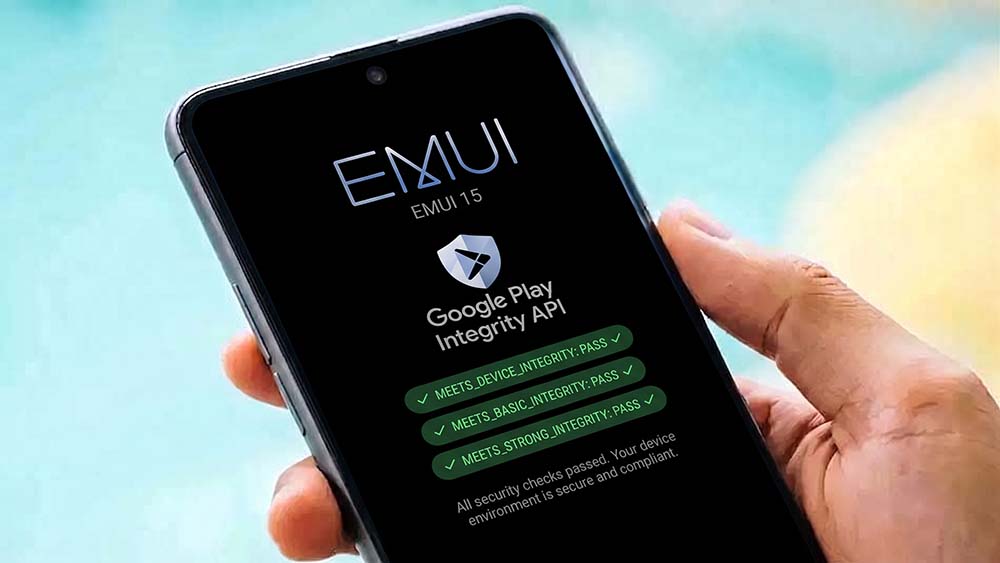
Ya no importa que Aurora Store logre burlar los filtros de descarga o que microG emule con maestría los servicios de Google. Si una entidad financiera o una plataforma crítica decide exigir el nivel máximo de integridad (Strong Integrity), el sistema del usuario se apagará de golpe. Google no banea al teléfono: logra que las aplicaciones se nieguen a correr en él. Es la doctrina del cerco invisible: te dejo las puertas abiertas, pero quito los pisos del pasillo.
La ironía de la serie Pura y el futuro de Occidente
Mientras en Asia los laboratorios de Huawei empujan hacia la independencia total con HarmonyOS Next, la estrategia para Occidente sigue siendo un ejercicio de equilibrismo hipócrita. La llegada internacional de la familia Pura 90s con bases encubiertas de Android 16 demuestra que el gigante chino no puede soltar la mano del ecosistema occidental sin inmolarse comercialmente.
Necesitan el puente de las APKs, necesitan simular normalidad y necesitan que el usuario europeo ignore que vive en un limbo legal y técnico.
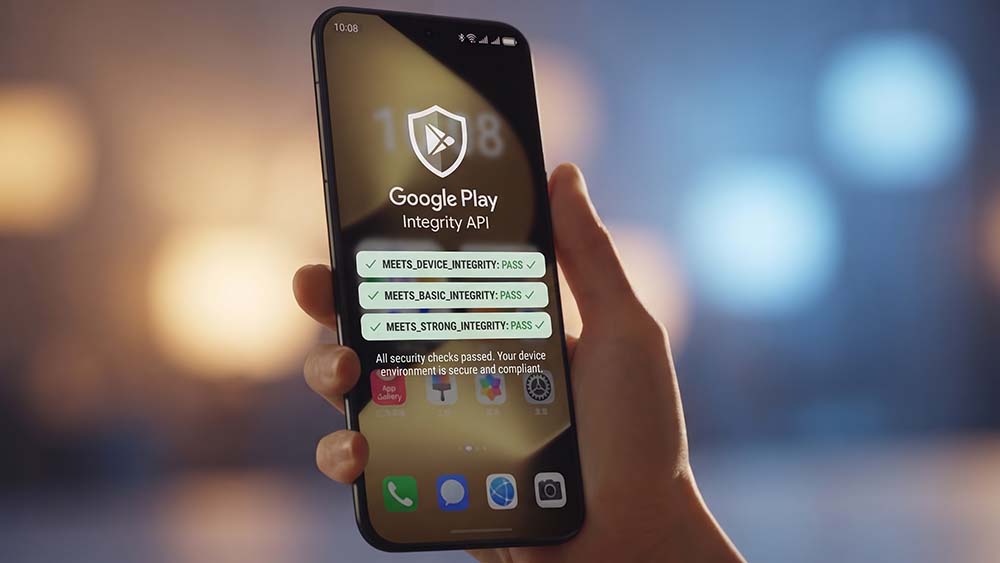
El estatus de la Google Play Integrity API se ha consolidado como el estándar absoluto de atestación de seguridad en Android. Tras la desactivación definitiva de SafetyNet, Google integró de forma masiva señales respaldadas por hardware y sistemas de evaluación avanzados.
Es la única vía oficial para que los servidores de una aplicación validen si el software es legítimo, si el binario no ha sido alterado y si el dispositivo cuenta con certificación oficial.
Los filtros actuales evalúan múltiples capas de confianza de forma simultánea (appIntegrity, deviceIntegrity y accountDetails). Google ha incentivado a los desarrolladores a exigir veredictos estrictos para mitigar fraudes financieros y hackeos.
Cómo afecta específicamente a EMUI 14.3 y EMUI 15?
A pesar de que Huawei continúe liberando parches de seguridad mensuales para corregir vulnerabilidades del sistema (como los reportados en sus boletines recientes), el problema de raíz para estos terminales no es la falta de parches, sino la ausencia total de los Google Mobile Services (GMS) nativos en el hardware.
Al encender un Huawei con EMUI 14.3 o EMUI 15, el sistema operativo no pasa la validación de hardware certificado por Google (MEETS_DEVICE_INTEGRITY). Las capas de personalización de Huawei corren sobre un entorno AOSP sin la llave criptográfica de confianza que Google exige a nivel de placa base.
Herramientas de emulación o contenedores (como G-Box o microG) intentan engañar al sistema simulando un entorno seguro.
Sin embargo, a medida que más empresas, pasarelas de pago y aplicaciones de alta seguridad configuran sus sistemas para rechazar dispositivos que no arrojen una integridad óptima, los usuarios de EMUI 14.3 y 15 experimentarán bloqueos repentinos. Las apps simplemente se cerrarán al detectar que el token de Google Play Integrity regresa vacío o con código de fallo.
Aunque el usuario logre instalar una aplicación mediante tiendas alternativas (como Aurora Store) o parchee los servicios de marcos de trabajo abiertos, la capacidad de eludir los controles de Play Integrity es cada vez más estrecha debido a las revisiones dinámicas que los servidores ejecutan en tiempo real.
Los usuarios de teléfonos Huawei con EMUI 14.2, 14.3 y 15 se enfrentan a un riesgo latente y a un problema creciente de compatibilidad, no por una falta de parches de seguridad de Huawei, sino por el endurecimiento de las medidas de Google a través de la Play Integrity API.
El riesgo principal no es un ataque informático directo, sino un bloqueo funcional progresivo
Pérdida de integridad de hardware
Al no contar con los Google Mobile Services (GMS) nativos ni con la llave criptográfica de Google a nivel de placa base, estos dispositivos no superan las validaciones oficiales (MEETS_DEVICE_INTEGRITY).
Bloqueo en aplicaciones críticas
Aplicaciones bancarias, pasarelas de pago y plataformas de streaming que exigen niveles estrictos de integridad dejarán de funcionar repentinamente. Las apps se cerrarán o rechazarán la conexión al detectar que el token de Google regresa vacío o con fallo.
Insuficiencia de soluciones temporales
Aunque herramientas como microG, G-Box o Aurora Store intentan simular un entorno seguro y sortear las descargas, las revisiones dinámicas en tiempo real que realizan los servidores externos hacen que estas alternativas sean cada vez menos efectivas.
 0
 0
 44